
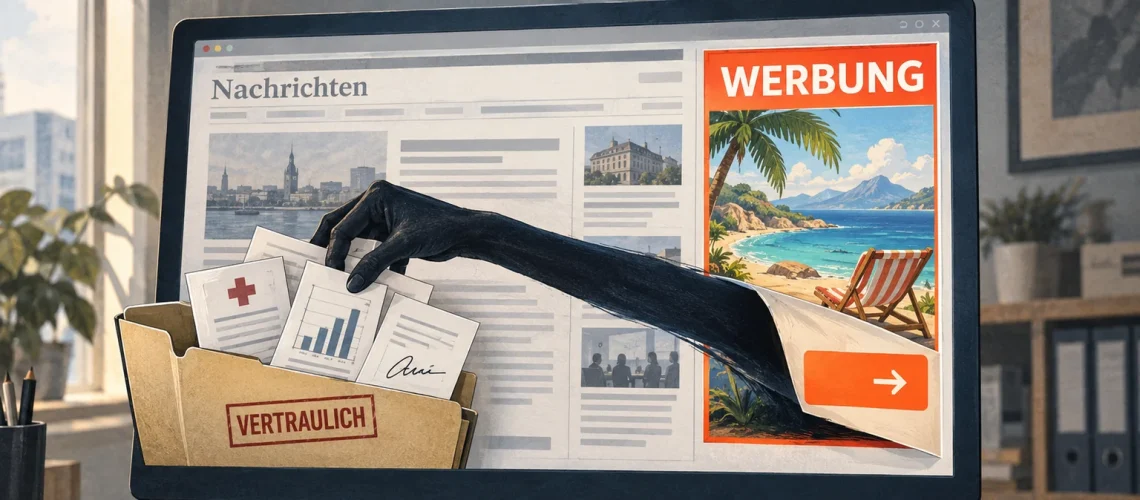
Eine Werbeanzeige kann zum Ausgangspunkt eines Spionageangriffs werden, ohne dass jemand darauf klickt. Der am 15. Oktober 2026 veröffentlichte Bericht des Citizen Lab beschreibt solche Angriffe unter dem Namen AdFection. Für Unternehmen ist das ein Anlass, den Schutz ihrer Arbeitsplätze zu prüfen. Die Veröffentlichung allein belegt jedoch keine Infektion der eigenen Geräte.
Dieser Beitrag trennt deshalb konsequent zwischen dem, was der Bericht belegt, und dem, was daraus nicht folgt. Beides ist für eine nüchterne Risikobewertung nötig.
Was bei AdFection nachgewiesen wurde
Das Citizen Lab dokumentiert die Infektion von Geräten des Nachrichtensenders Al Jazeera mit Spionagesoftware des Anbieters Candiru über gezielt ausgespielte Werbung. Der Bericht nennt mindestens 45 angegriffene Geräte in den Jahren 2024 und 2025. Diese Zahl bezeichnet angegriffene Geräte – sie darf nicht als Zahl bestätigter Infektionen gelesen werden.
Untersucht wurden unter anderem Netzwerkprotokolle aus dem Angriffszeitraum und eine Windows-Datei, die von einem kompromittierten Gerät gesichert werden konnte.
Welche Rolle die Werbeplattform im Angriffsweg spielt
Die Recherche ordnet dem Unternehmen Discover-Tech eine Vermittlerrolle zwischen Werbetechnik und Anbietern von Spionagesoftware zu. Dessen Plattform Controlium erlaubt es, Zielgeräte anhand von Kennungen und IP-Adressen auszuwählen – die Auswahl eines Opfers geschieht damit bereits innerhalb der Werbeauslieferung und nicht erst auf dem Gerät.
Laut Bericht entfernten Google und IAB Europe das Unternehmen Anfang Oktober 2026 aus ihren Anbieterverzeichnissen. Damit ist keine allgemeine Entwarnung für diesen Angriffsweg verbunden – beseitigt wurde ein konkreter Zugang, nicht das Prinzip. Für Unternehmen folgt daraus vor allem eines: Werbeinhalte sind fremder Code, der auf eigenen Geräten ausgeführt wird.
Malvertising: Wie Werbung einen Angriff ohne Klick ermöglicht
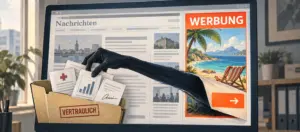
Beim Laden einer präparierten Anzeige wird zusätzlicher JavaScript-Code von einem Server angefordert. JavaScript ist eine Programmiersprache, mit der Webseiten und eingebettete Inhalte Funktionen ausführen. Im beschriebenen System entscheidet ein Server, ob ein bestimmtes Gerät weiteren Code erhält. Der sichtbare Werbeinhalt muss den eigentlichen Angriffscode deshalb nicht selbst enthalten.
Ein Zero-Click-Angriff benötigt keinen bewussten Klick des Opfers. Eine erfolgreiche Infektion setzt dennoch einen technisch funktionierenden Angriffsweg voraus, etwa einen ausnutzbaren Softwarefehler. Das bloße Ausliefern gewöhnlicher Werbung bedeutet also nicht, dass ein Gerät übernommen wird.
Der Oberbegriff Malvertising bezeichnet den Missbrauch von Online-Werbung zur Verbreitung schädlicher Inhalte. Auch seriöse Webseiten binden fremde Werbeinhalte ein. Das BSI hält dazu fest, dass Schadsoftware sich in Werbebannern verstecken und unbemerkt installieren kann und dass auch vertrauenswürdige Seiten betroffen sein können. Ein bekannter Seitenname allein ist deshalb kein Schutz.
Welche Unternehmen und Systeme betroffen sein können
Für eine erste Risikobewertung zählen alle Geräte, auf denen Mitarbeiter Webseiten oder werbefinanzierte Apps nutzen. Welche davon tatsächlich angreifbar sind, hängt von Betriebssystem, Browser, App und Versionsstand ab. Die dokumentierten Windows-Spuren rechtfertigen weder eine pauschale Warnung vor sämtlichen Windows-Versionen noch eine Entwarnung für andere Plattformen.
Ein erhöhtes Schutzbedürfnis haben Arbeitsplätze mit Zugang zu Mandantenakten, Patientendaten, Pflegedokumentation oder vertraulichen Vertragsunterlagen. Das beschreibt mögliche Folgen eines erfolgreichen Angriffs. Es ist kein Nachweis dafür, dass deutsche Kanzleien, Arztpraxen oder Pflegeeinrichtungen von der beschriebenen Kampagne betroffen sind.
Warum ältere CVE-Nummern keine aktuelle Entwarnung liefern
CVE-Kennungen bezeichnen einzelne veröffentlichte Sicherheitslücken. Microsoft dokumentierte 2021 im Umfeld desselben Anbieters die Windows-Schwachstellen CVE-2021-31979 und CVE-2021-33771; beide erlaubten höhere Systemrechte und wurden mit den Sicherheitsupdates vom Juli 2021 behoben. Der aktuelle Bericht nennt diese Nummern ausschließlich in seinem Rückblick auf die Forschung von 2021 – er ordnet keine Schwachstelle der AdFection-Kampagne zu. Ein älteres Update ist deshalb kein Nachweis vollständigen Schutzes.
Welche Folgen für sensible Daten und den Betrieb drohen
Erfolgreich installierte Spionagesoftware kann vertrauliche Informationen gefährden. Für die 2021 untersuchte Schadsoftware DevilsTongue beschreibt Microsoft unter anderem das Sammeln von Dateien sowie den Diebstahl von Zugangsdaten und Browser-Cookies. Gestohlene Sitzungscookies können den Zugriff auf bereits angemeldete Konten ermöglichen. Diese Fähigkeiten dürfen nicht ungeprüft jedem aktuellen Schadprogramm zugeschrieben werden.
Ein gedachtes Beispiel: Wird der Arbeitsplatz eines Kanzleimitarbeiters kompromittiert, könnten lokal zugängliche Akten und angemeldete Webdienste betroffen sein. Die notwendige Untersuchung und eine vorübergehende Sperrung des Geräts belasten zusätzlich Fristen und Arbeitsabläufe. In einer Praxis muss die Reaktion zugleich berücksichtigen, wie Patientenversorgung und Terminbetrieb sicher weiterlaufen.
Welche Maßnahmen jetzt sinnvoll sind
Die folgenden Schritte ordnen das Vorgehen nach Dringlichkeit. Sie lassen sich auch dann abarbeiten, wenn Sie keine eigene IT-Abteilung haben.
Zeitnah den technischen Schutz prüfen
Stellen Sie zuerst fest, welche Betriebssysteme, Browser und Apps tatsächlich im Einsatz sind und ob die Sicherheitsupdates installiert wurden. Automatische Aktualisierungen müssen funktionieren, und erforderliche Neustarts dürfen nicht dauerhaft ausstehen. Das BSI weist darauf hin, dass Updates für die genutzten Anwendungen immer schnellstmöglich installiert werden sollten.
Zusätzlich sind diese Maßnahmen passend zum Betrieb umzusetzen:
- Werbe- und Trackinginhalte mit zentral verwalteten Filtern begrenzen. Geschäftliche Webanwendungen vorher testen und notwendige Ausnahmen gezielt freigeben. Ein Browser-Werbeblocker deckt Werbung innerhalb anderer Apps nicht automatisch ab.
- Unnötige Browser-Erweiterungen und nicht benötigte Apps entfernen. Administratorrechte auf die Aufgaben beschränken, für die sie wirklich erforderlich sind.
- Den vorhandenen Endgeräteschutz und die Bearbeitung seiner Alarme prüfen. Bei besonders sensiblen Arbeitsplätzen kann eine Erkennung auffälligen Geräteverhaltens sinnvoll sein.
- Vertrauliche Fachanwendungen und allgemeines Surfen bei hohem Schutzbedarf stärker trennen, etwa über einen gesonderten Recherchearbeitsplatz.
Diese Maßnahmen senken Risiken, garantieren aber keinen vollständigen Schutz vor unbekannten Sicherheitslücken. Schulungen bleiben sinnvoll; bei Angriffen ohne Klick müssen sie durch technische Schutzmaßnahmen ergänzt werden.
Bei konkretem Verdacht sofort reagieren
Ein belastbarer Alarm der Schutzsoftware oder fachlich bestätigte Angriffsspuren erfordern eine unmittelbare Untersuchung. Das betroffene Gerät sollte in Abstimmung mit der IT isoliert werden. In medizinischen und pflegerischen Einrichtungen ist dabei die sichere Fortführung notwendiger Abläufe zu organisieren.
Protokolle und andere Spuren sollten erhalten bleiben – eigenständiges Löschen oder Neuinstallieren erschwert die Aufklärung. Zugangsdaten sind bei Bedarf von einem sauberen Gerät aus zu ändern, betroffene Sitzungen zu beenden. Wie schnell Hilfe verfügbar ist, klären Sie am besten vorher – etwa über einen IT-Notfallservice mit festen Reaktionszeiten.
Was AdFection für die laufende IT-Betreuung bedeutet
Der Angriffsweg führt über den Browser und über Inhalte, die eine Webseite von Dritten nachlädt. Beides lässt sich nicht einmalig absichern, sondern nur laufend pflegen: Versionsstände im Blick behalten, Filterregeln an die eingesetzten Anwendungen anpassen, Alarme tatsächlich bearbeiten.
Genau hier setzt eine laufende IT-Systembetreuung an: Bestandsaufnahme, geordnete Updateverteilung und technische Erfolgskontrolle laufen planbar statt unter Zeitdruck. Wie das in ein Gesamtkonzept passt, zeigt unser Überblick zur IT-Sicherheit für Unternehmen. Seit 1992 betreuen wir mittelständische Unternehmen in Düsseldorf und Umgebung und kennen die Abläufe in Kanzleien, Praxen und Pflegeeinrichtungen.
Häufige Fragen zu AdFection und Zero-Click-Angriffen
Kann eine Infektion ohne Klick erfolgen?
Ja. Bei einem passenden Angriffsweg kann schon das Laden präparierter Inhalte genügen. Dafür müssen allerdings technische Voraussetzungen auf dem Zielgerät erfüllt sein, etwa eine ausnutzbare Schwachstelle in Browser, Betriebssystem oder App.
Ist jede ausgespielte Anzeige ein Infektionsnachweis?
Nein. Werbekontakt, Auswahl als Angriffsziel und erfolgreiche Infektion sind drei verschiedene Sachverhalte. Eine belastbare Bewertung braucht technische Spuren auf dem Gerät oder im Netzwerk, nicht allein die Tatsache, dass eine Anzeige geladen wurde.
Schützt ein Werbeblocker vollständig?
Nein. Er kann die Angriffsfläche verkleinern, seine Wirkung hängt aber von Filterregeln, Browser und Anwendung ab. Werbung innerhalb anderer Apps erreicht er oft nicht. Aktuelle Updates und ein wirksamer Endgeräteschutz bleiben deshalb erforderlich.
Reichen sichere Passwörter und Mehrfaktor-Anmeldung?
Sie sind für den Kontenschutz wichtig, verhindern aber keine Ausnutzung von Browser- oder Systemfehlern. Ist ein Endgerät kompromittiert, müssen auch bestehende Sitzungen geprüft und bei Bedarf beendet werden, weil gestohlene Cookies angemeldete Zugänge öffnen können.
Müssen Unternehmen jetzt vorsorglich alle Geräte abschalten?
Nein. Aus der Veröffentlichung allein folgt diese Maßnahme nicht. Sinnvoll sind eine zügige Bestandsaufnahme und eine Prüfung des vorhandenen Schutzes. Konkrete Angriffshinweise verlangen dagegen eine abgestimmte Sofortreaktion mit der zuständigen IT.
Fazit: Browser und Werbeinhalte gehören ins Sicherheitskonzept
AdFection zeigt, warum Unternehmen den Browser und eingebettete Werbeinhalte mitdenken sollten. Entscheidend sind verlässlich aktualisierte Geräte, begrenzte Angriffsflächen und ein klarer Ablauf für Verdachtsfälle. Ein IT-Systemhaus kann den vorhandenen Schutz prüfen und die Maßnahmen so abstimmen, dass sensible Daten und betriebliche Abläufe berücksichtigt werden.
Quellen
- Citizen Lab – Exposing AdFection: How Discover-Tech Turned Targeted Ads Into a Pipeline for Zero-Click Mercenary Spyware (15. Oktober 2026)
- Citizen Lab – Exposing AdFection: Executive Summary
- Microsoft Threat Intelligence – Protecting customers from a private-sector offensive actor using 0-day exploits and DevilsTongue malware (15. Juli 2021)
- BSI – Sicherheits-Irrtümer: Internet-Sicherheit
Schutz prüfen lassen – wir unterstützen Sie
Sie möchten wissen, ob Ihre Arbeitsplätze gegen Angriffe über Werbeinhalte ausreichend geschützt sind? Wir nehmen den Bestand auf, prüfen Updatestand, Browser-Konfiguration und Endgeräteschutz und sagen Ihnen klar, wo noch etwas offen ist. Rufen Sie uns an unter 0211 9779958 oder schreiben Sie uns über unser Kontaktformular.
Über den Autor
Klaus Stüber – Geschäftsführer & IT-Sicherheitsexperte. Er leitet das IT-Systemhaus Stüber Computer in Düsseldorf seit 1992. Schwerpunkte: IT-Sicherheit, DATEV-Systembetreuung und Netzwerktechnik. Fragen? Kontakt aufnehmen.